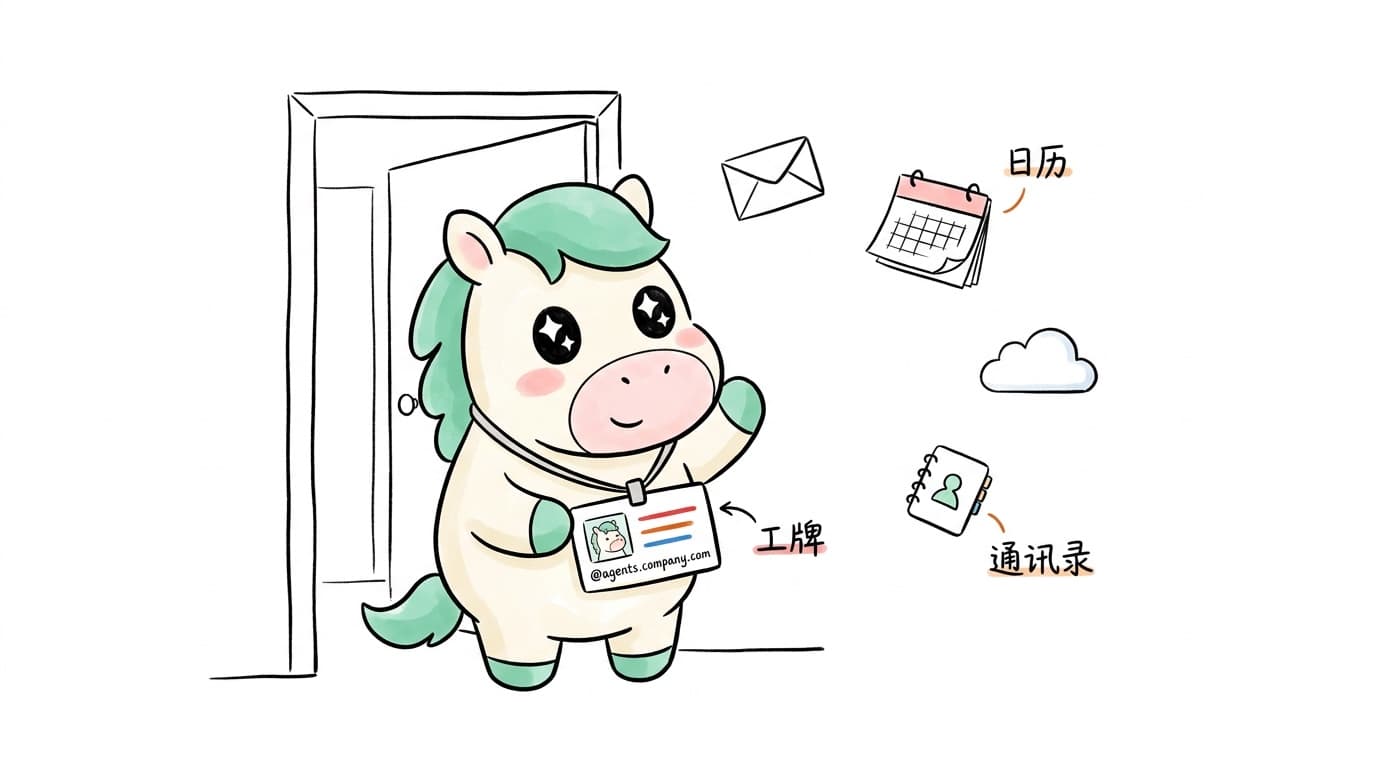
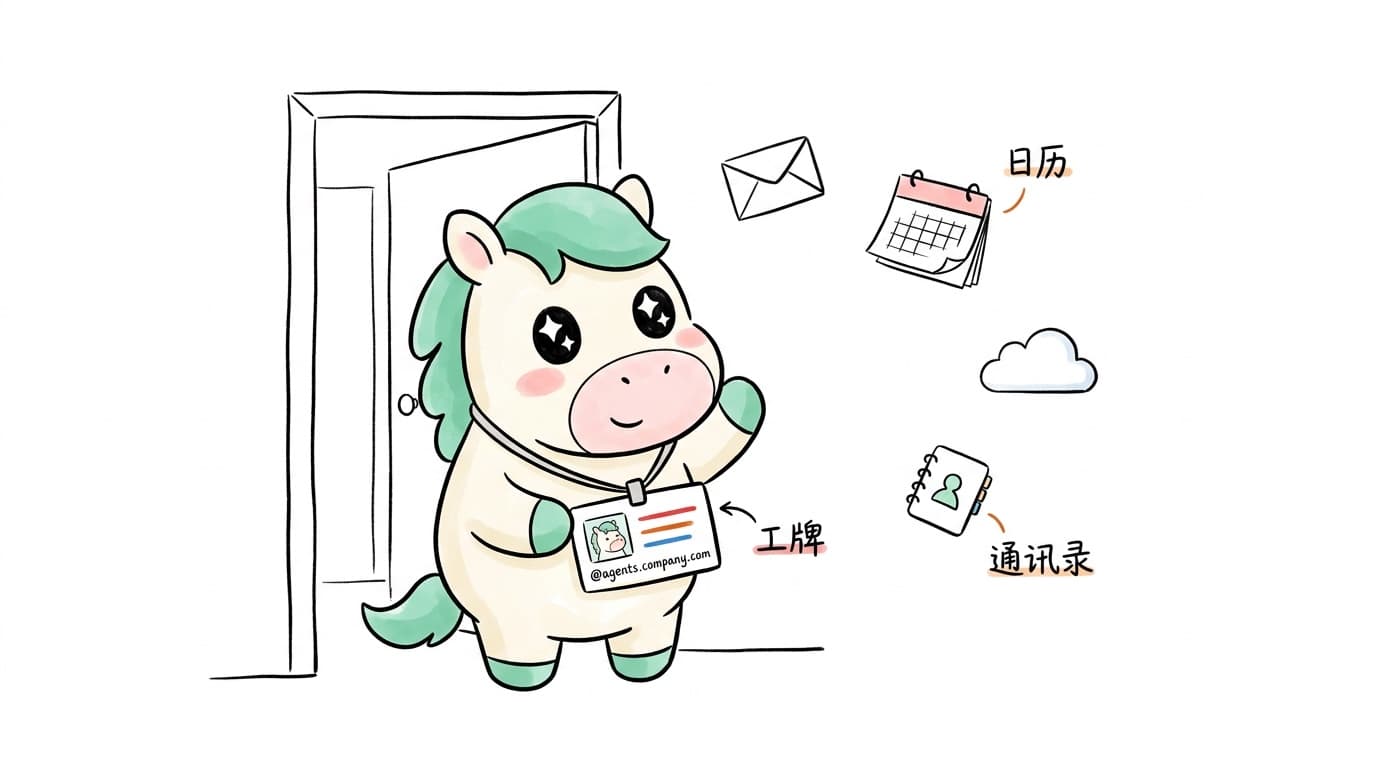
10 月 8 日的 Gemini at Work 2026 大会上,Google Cloud CEO Thomas Kurian 宣布了一件听起来有点科幻的事:企业现在可以给 Gemini Agent 开一个真正的 Workspace 账号——独立邮箱地址(格式是 @agents.company.com)、日历、Drive 存储空间,甚至在公司通讯录里有自己的条目。管理者描述一个岗位需要做什么,系统就会创建一个持有独立 Workspace 账号的 Agent。同事可以把它拉进 Chat 空间、在文档评论里 @ 它,它改过的内容会以自己的名字出现在版本历史里。这不是又一次“更强的模型”发布,而是 Google 第一次尝试把 Agent 真正塞进企业的组织架构里,给它一个和员工一样的身份位置。
一个「通用 Agent」,取代了一堆散装功能
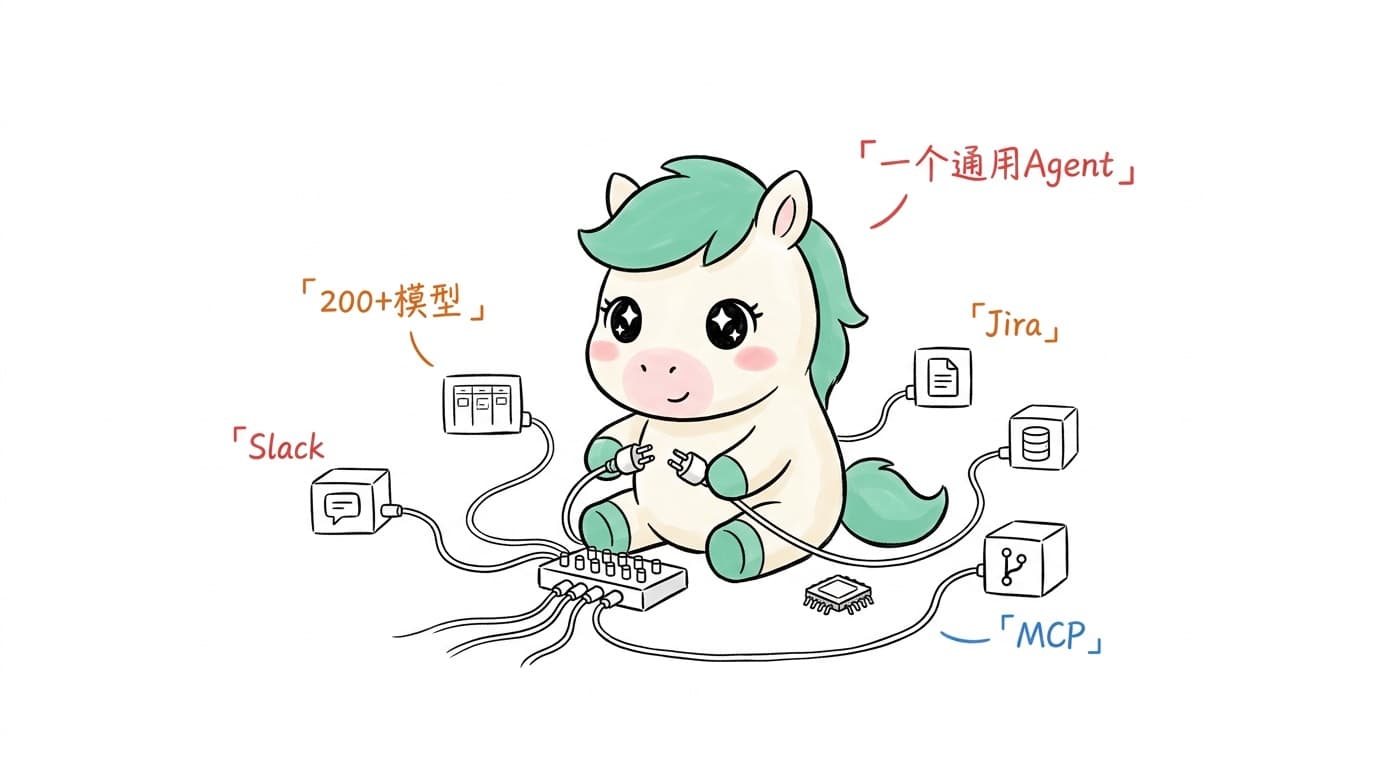
这个新的 Gemini Agent 被 Google 描述为「一个能回答问题、处理知识工作、生成图片媒体、编写和运行代码的通用工作 Agent」。你可以直接和它聊天,也可以给它一个目标、一个时间表,或者用某个事件触发它。它运行在云端,拥有共享记忆和个性化图谱,这意味着一个要跑几个小时甚至几天的任务,在你合上笔记本电脑之后依然会继续执行。更关键的是编排能力:Gemini Agent 可以同时调度 Google 自家的 Gemini 模型和 Anthropic 的 Claude 模型,管理员甚至可以把具体任务路由到 200 多个不同模型中的任意一个。它还能直接连接 Google Workspace、Microsoft 365、Slack、Jira、Confluence、Git、BigQuery、Databricks、Postgres、Snowflake,以及任何遵循 Model Context Protocol(MCP,一套让 AI 模型标准化调用外部工具的协议)的服务器。换句话说,Google 不再满足于「在某个应用里加一个 AI 功能」,而是想做成一个横跨所有工具、自己就是入口的工作层。
身份有了,责任怎么落实:加密认证与审计日志
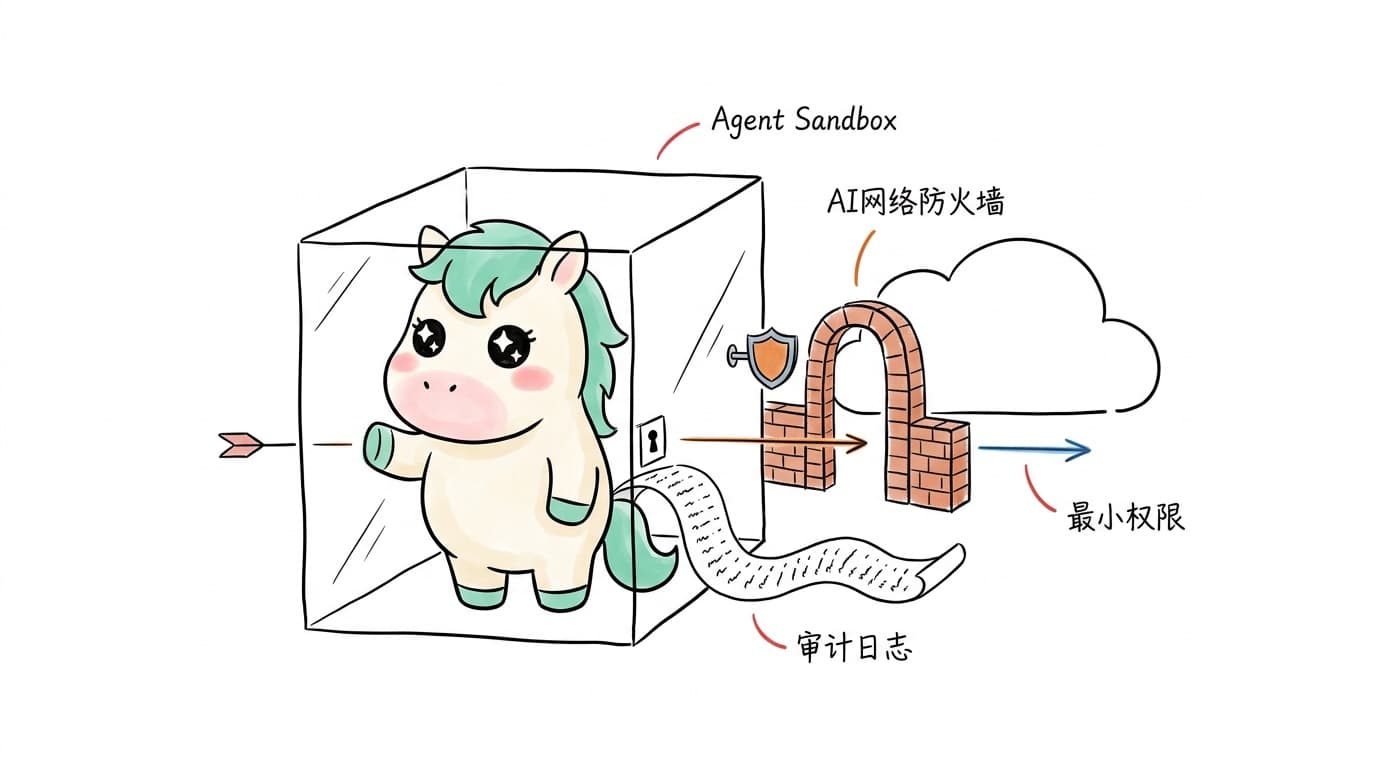
给 Agent 发邮箱只是表面功夫,真正的难点在后面:一旦 Agent 能像员工一样读文件、写文档、调用系统,出了问题谁负责?Google 的做法是给每一个 Agent 一个「加密认证身份」,这个身份会被打进它产生的每一条日志、以及它启动的每一台虚拟机里。Kurian 在公告里写得很直接:「每个 Agent 都有自己的身份,经过加密认证,像管理员工一样被治理,遵循最小权限原则」,「Gemini 采取的每一个动作,都会被写入审计日志,并且归属到这个 Agent 本身,而不是某个人类用户」。所有流量都要经过 Google 所称的「AI 网络防火墙」,Agent 本身运行在一个叫 Agent Sandbox 的隔离环境里,对外的调用要经过 Agent Gateway。Google 的发言人向媒体确认,Agent 只能访问那些通过 Workspace 权限明确共享给它的文件——不是默认拥有和创建者同等的访问范围,而是要像一个新员工一样,一项一项被授权。
为什么这件事比「又一个更聪明的模型」更重要
过去几年,企业采购 AI 的逻辑基本是「哪个模型更聪明就用哪个」,但这套逻辑在 Agent 真正进入生产环境之后开始失灵,因为能力从来不是落地的瓶颈,责任归属才是。一个 Agent 读错了一份合同、改错了一行代码、把内部数据发到了不该发的地方,如果日志里只写着「某个服务账号执行了操作」,IT 和合规团队根本没法定位问题,更谈不上追责。Google 这次的动作,本质上是在回答一个比「模型多强」更现实的问题:当 Agent 真的像员工一样工作的时候,企业要怎样用管理员工的那一整套机制——身份、权限、日志、问责——去管理它。这也呼应了行业里另一端的声音:Box CEO Aaron Levie 最近公开预测,五年后企业里 90% 的 token 消耗将由无人直接触发的 Agent 产生,他把这称为「21 世纪最复杂的安全与治理挑战之一」——身份和审计机制,正是能不能撑住这个规模的前提。
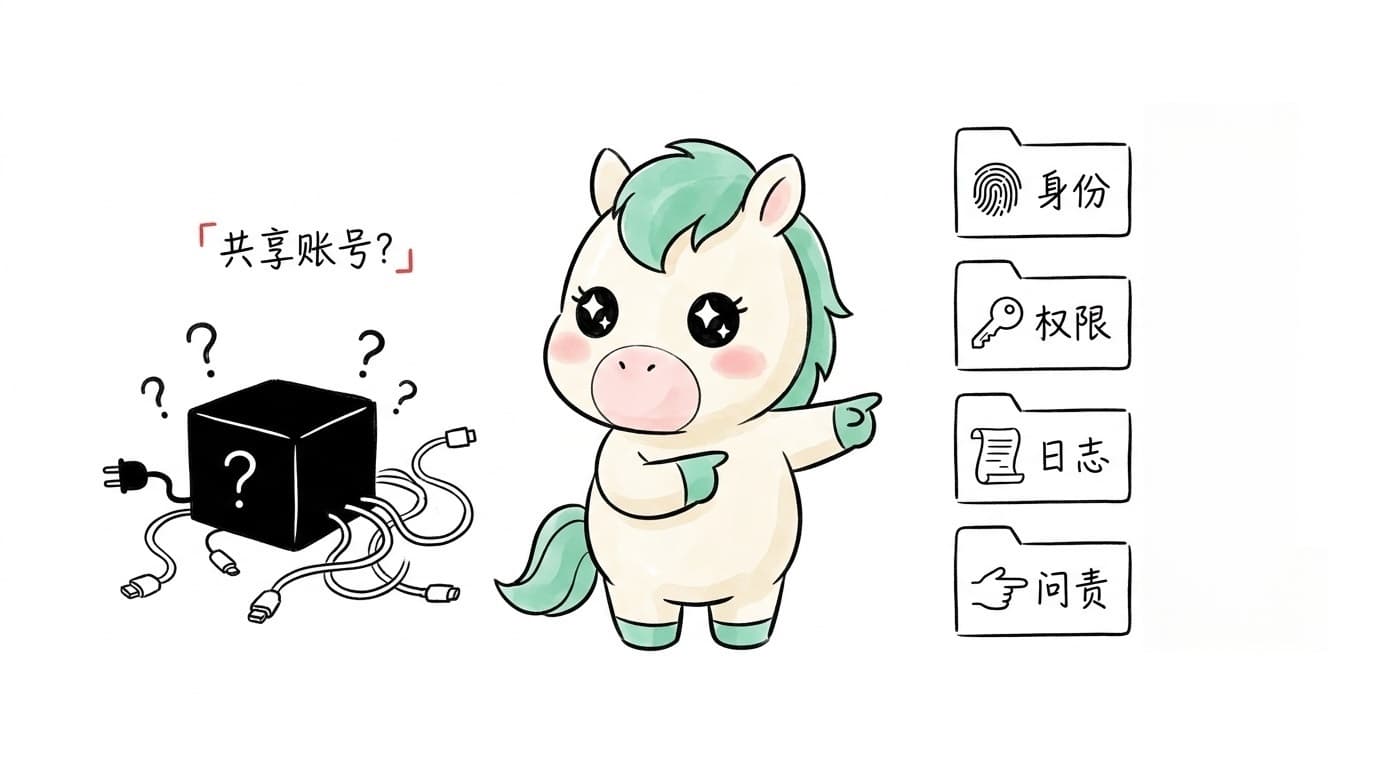
「每个 Agent 都有自己的身份,经过加密认证,像管理员工一样被治理,遵循最小权限原则。」——Thomas Kurian,Google Cloud CEO
Gemini at Work 2026 发布会
对小团队来说,这套逻辑不该是大公司的专利
Google 这套方案目前还处于企业私测阶段,没有公布定价,而且明显是给有专职 IT 和合规团队的大公司设计的——普通的小团队不太可能自己去搭一套「Agent Sandbox + Agent Gateway + 加密认证」。但它验证的方向是对的:Agent 一旦开始替你干活,它就需要一个清楚的身份边界、一份它自己能看懂的权限范围,以及一条你随时能查的记录,而不是一个模糊地共享着你全部账号权限的黑箱脚本。对于用 KarmaBox 这样的分身平台的个人和小团队来说,道理是相通的,哪怕没有企业级的审计系统,你的 AI 分身也应该有自己独立的记忆和权限边界,它接管了哪些任务、调用过哪些工具、什么时候需要你点头放行,都应该是你能随时看清楚的,而不是因为它「足够聪明」就默认它什么都能做。身份和审计,从来不是大公司才配拥有的东西,只是大公司先把它做成了产品。